Check Point avisa: "muchos no se enteran de que la IA lo cambia todo"
Miguel Ángel Valero
"La gente no ha tomado todavía conciencia de la dimensión de los riesgos de la IA". Es el mensaje que lanza el director general de Check Point Software para España y Portugal, Mario García, en su tradicional encuentro de final de año con los medios de comunicación. "Tampoco es consciente de que obliga a las empresas a cambiar su forma de trabajar. El mundo ha cambiado radicalmente y muchos todavía no se han enterado", insiste. La diferencia con otras revoluciones tecnológicas, como la máquina de vapor, "es que ahora el cambio se está produciendo mucho más deprisa. Cambia el tiempo. La revolución que tenemos en estos momentos es la más rápida con diferencia. Por eso lo va a cambiar absolutamente todo”.
¿Qué puede hacer una empresa? "Hablar con un experto, porque tiene que abordar la adaptación a la IA, no se puede quedar atrás". Y afrontar el reto de la ciberseguridad:
“Los atacantes ya están utilizando la IA, mientras que muchas empresas todavía no han interiorizado el alcance de la amenaza ni han adaptado sus mecanismos de defensa”, pese a que existen herramientas para emplear la IA también con fines defensivos.
Check Point recomienda a las empresas, especialmente a los responsables de seguridad (CISO, por sus siglas en inglés) es cristalina: revalidar sus controles frente a ataques impulsados por IA, acelerar la gestión de vulnerabilidades, inventariar todo su ecosistema de agentes, verificar las identidades por canales separados y monitorizar la exposición de datos en tiempo real. Sobre todo, "visibilidad total: no se puede proteger lo que no se conoce", y "dejar de dar la identidad por supuesta". "La evaluación de riesgos sigue siendo el fundamento de la estrategia", sin olvidar la formación, la monitorización del uso real, tratar la exposición de los datos como un riesgo permanente, y aplicar un modelo de seguridad unificado que ofrece visibilidad, gobernanza y protección en tiempo real sobre empleados, aplicaciones y agentes de IA a través de toda la arquitectura corporativa (Mario García 'barre para casa' y aconseja AI Defense Plane).
Cada empresa en España recibe 2.057 ciberataques semanales, el 5% más
Eusebio Nieva, director técnico, hace balance de 2026, un año en el que la IA ya ha cruzado hacia la cadena de ataque en vivo. Ha dejado de ser un asistente y ya actúa como un operador autónomo. Entre enero y octubre de 2026, cada empresa en España sufrió una media de 2.057 ciberataques semanales, lo que supone un incremento interanual del 5%. Esto sitúa a España un 5% por encima de la media europea (1.953 ataques semanales), aunque el crecimiento en Europa es del 19%, cuatro veces más. El punto más crítico del año se registró en septiembre, con un pico de 2.507 ataques semanales en España (y 2.720 en la semana del 31 de agosto).
Por sectores, la Administración Pública lideró el volumen de incidentes en España entre enero y octubre con 3.547 ataques semanales por organización (un 40% más que la media europea), seguida de Bienes y Servicios de Consumo con 2.958 (+65% frente a Europa). Destacó especialmente la aceleración en el sector financiero, que experimentó un repunte interanual del 35% en lo que va de año y alcanzó un incremento del 89% en octubre. En cambio, telecomunicaciones baja un 52%
La telemetría de Check Point Software detectó entre octubre de 2025 y mayo de 2026 el auge dela exposición interna derivada de la adopción masiva de la IA: cada empresa utilizó una media de 10 aplicaciones de IA al mes y entre el 87% y el 93% registró al menos una interacción de alto riesgo mensual. Además, en aproximadamente una de cada cinco organizaciones se han producido fugas de datos mediante el uso de cuentas personales de IA no autorizadas (lo que se denomina Shadow AI).
Para Eusebio Nieva, queda patente que la IA ha pasado de ser una herramienta de asistencia a convertirse en un operador del ataque, "y eso va a seguir así durante mucho tiempo2. Y pone ejemplos: en un ataque de un grupo chino a Anthropic hasta el 90% del trabajo táctico de reconocimiento se realizó utilizando IA; el ciberataque al Gobierno de México contó con 1.088 instrucciones escritas por personas, y 5.317 comandos ejecutados directamente por la IA. Insiste; "la IA reduce las barreras técnicas y permite que equipos pequeños desarrollen operaciones que antes habrían requerido muchos más recursos”.
“Muchos de esos ataques podrían evitarse si las empresas actuaran a tiempo, porque todavía no han asumido que el mundo ha cambiado de ayer a hoy, que jugamos a otro juego", insiste Mario García. El director general de Check Point considera inevitable que los trabajadores incorporen la IA a sus tareas cotidianas: "les permite ahorrar tiempo y mejorar su productividad. Además, les aporta valor”. Pero "sigamos tomando nosotros las decisiones de qué es lo que importa”. Las empresas deben proporcionar a sus trabajadores herramientas de IA y de ciberseguridad que les permitan trabajar con garantías, “porque no es realista esperar que todos los empleados se conviertan en especialistas en seguridad”.
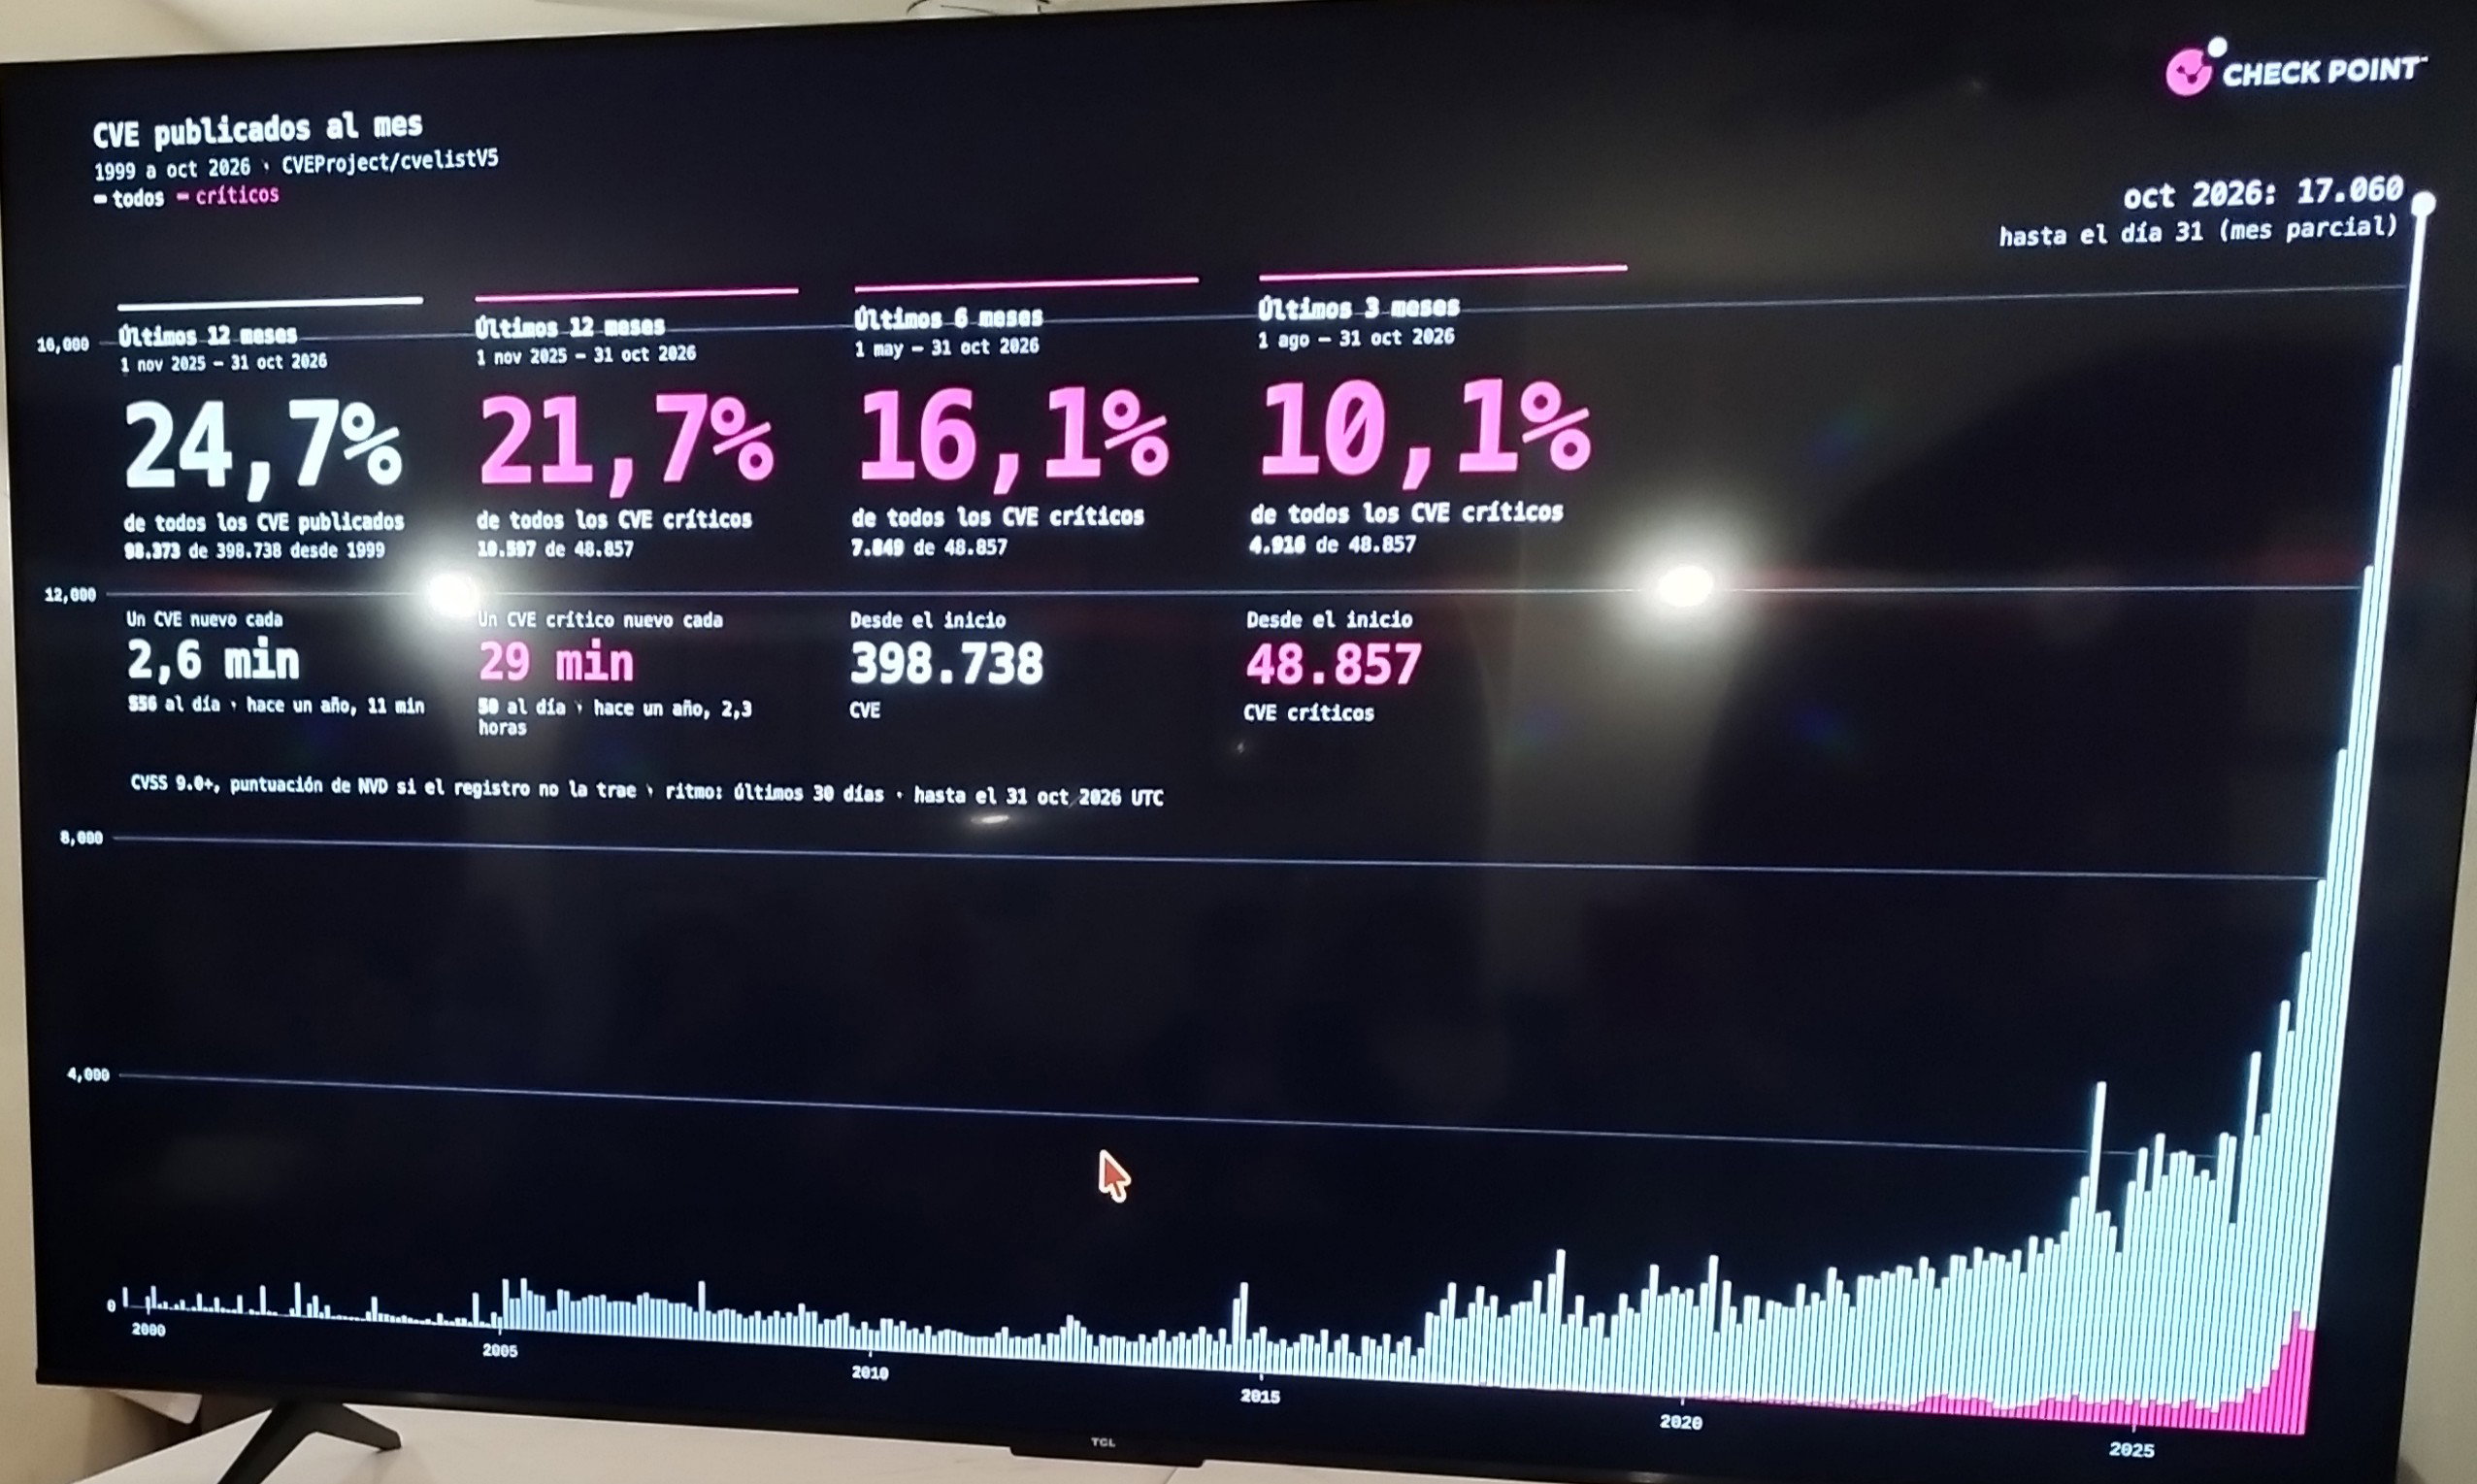
Además, tanto Mario García como Eusebio Nieva recalcan que el tiempo para solucionar una vulnerabilidad (lo que en la jerga informática se llama parche) se ha reducido sustancialmente, a apenas unas horas. La IA está acelerando el descubrimiento de vulnerabilidades hasta el punto de que los atacantes pueden llegar a explotarlas antes de que los fabricantes conozcan el problema y publiquen un parche. "La consecuencia es que los procedimientos tradicionales de actualización pueden resultar insuficientes”, avisa Nieva. Las organizaciones necesitan acelerar su capacidad de respuesta, porque además “no siempre es posible parchear inmediatamente todos los sistemas”, por lo que propone “combinar la actualización con mecanismos de protección intermedia que permitan contener los ataques mientras se planifican las intervenciones”.
Predicciones de ciberseguridad para 2027
2027 estará marcado por la consolidación de los agentes de IA como la plantilla más poderosa y menos gobernada de las organizaciones, lo que exigirá controlarlos con el mismo rigor que a las personas. "En 2027, saber quién ha iniciado sesión dejará de ser suficiente. Habrá que saber qué intentan hacer los agentes de IA, y si cada acción debería estar ocurriendo”, advierte Eusebio Nieva.
Check Point Software identifica tres grandes ejes de riesgo -la velocidad de los ataques, el rol de los agentes IA y la confianza en los datos- que se concretan en nueve tendencias principales:
- 1. Los agentes, nuevos insiders privilegiados: con acceso legítimo a correo electrónico, aplicaciones SaaS, código, datos de clientes y sistemas financieros, un agente autenticado que actúe de forma mprevista puede causar daños graves.
- 2. La intención como control de seguridad: ya no bastará con autenticar la identidad de quien ejecuta una acción. Será imprescindible validar su propósito.
- 3. Se acaba el margen para parchear: la IA acelera tanto el descubrimiento de fallos como su explotación, lo que reduce el tiempo de reacción de semanas a apenas horas. Esto exigirá apostar por el parcheo virtual y la remediación automática.
- 4. Ingeniería social contra máquinas: los ciberdelincuentes ocultarán instrucciones maliciosas en correos electrónicos y documentos diseñados para ser leídos e interpretados directamente por los agentes de IA.
- 5. Ransomware que corrompe datos: más allá del cifrado tradicional, evolucionará hacia la alteración silenciosa de registros, exigiendo un rescate a cambio de revelar qué información ha sido modificada.
- 6. Deepfakes de uso rutinario: el uso de voces y caras clonadas se normalizará en procesos cotidianos como servicios de soporte, autorizaciones de pago, entrevistas y comunicaciones por vídeo en directo.
- 7. La “resaca” de la IA: el despliegue acelerado de estas tecnologías traerá consigo incidentes operativos, costes imprevistos y ataques de tipo Denial-of-Wallet (denegación de cartera por consumo abusivo de recursos).
- 8. Una cadena de suministro de IA: los ciberdelincuentes comprometerán el ecosistema mediante dependencias falsas, modelos manipulados y herramientas de agentes maliciosas.
- 9. La criptografía falla como un apagón: la reducción de la validez de los certificados TLS a 100 días a partir del 15 de marzo de 2027 incrementará el riesgo de interrupciones operativas si no se automatiza su gestión.