El sueldo del directivo, condicionado por la ciberseguridad
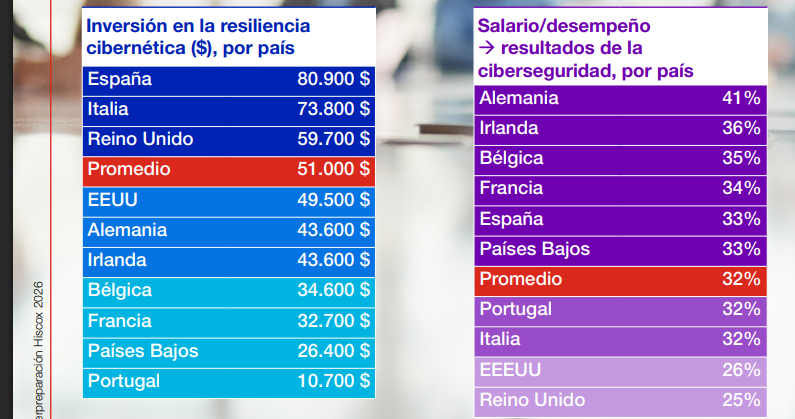
En un contexto en el que las amenazas digitales pueden comprometer la continuidad del negocio, las empresas españolas están adoptando medidas cada vez más contundentes para reforzar su seguridad tras sufrir un incidente cibernético. Entre ellas, destaca una decisión que traslada la responsabilidad sobre la ciberseguridad directamente a la alta dirección: el 33% de las pymes vincula la remuneración económica o los bonus de sus directivos al cumplimiento de objetivos de ciberseguridad, según el Informe de Ciberpreparación 2026 de la aseguradora Hiscox.
En paralelo, también se identifica un endurecimiento de las políticas internas de seguridad: el 30% de las pymes ha prohibido la utilización de dispositivos personales para fines laborales, obligando a sus empleados a trabajar exclusivamente con equipos gestionados por la organización. El 19% ha optado por restringir las posibilidades de acceso remoto o de trabajo híbrido, con el objetivo de reducir los puntos de exposición a posibles amenazas.
A estas decisiones se suma un mayor recurso al asesoramiento especializado. Así, el 28% de las pymes ha incrementado la participación de expertos externos en ciberseguridad para reforzar su capacidad de respuesta tras un incidente, y el 25% ha introducido nuevos programas de formación dirigidos a sus empleados. Por su parte, el 24% ha revisado y mejorado los procesos de evaluación y selección de nuevos profesionales, incorporando mayores exigencias en materia de seguridad.
El refuerzo de los controles también alcanza a la gestión de la información y a la preparación frente a futuras crisis. En este sentido, el 24% de las pymes ha restringido el acceso de sus trabajadores a datos críticos del negocio, y el 23% ha elaborado o actualizado sus planes de respuesta ante incidentes cibernéticos.
En conjunto, estas decisiones ponen de manifiesto que las organizaciones están abordando las consecuencias de los ciberataques desde una perspectiva más amplia, que combina la responsabilidad directiva, la capacitación de las plantillas y el fortalecimiento de los procedimientos internos.
La adopción del ciberseguro
Más allá de las medidas organizativas, la evolución de la contratación de seguros frente a riesgos digitales introduce otro elemento relevante en el análisis de la preparación empresarial. Según el informe de Hiscox, el 58% de las pymes dispone actualmente de algún tipo de cobertura aseguradora frente a ciberriesgos. El 30% de las organizaciones cuenta con una póliza independiente de ciberseguridad, y el 28% dispone de esta protección integrada en otra póliza general.
Los datos también reflejan la existencia de planes de contratación a corto plazo entre las que no cuentan con esta protección. En este sentido, el 17% prevé adquirir una póliza independiente durante los próximos doce meses, y otro 16% contempla incorporar dicha cobertura a sus pólizas actuales. Por el contrario, solo el 10% afirma no disponer de un ciberseguro ni tiene previsto contratarlo.
La rápida integración de soluciones avanzadas en el tejido empresarial está introduciendo nuevas necesidades de protección. En este escenario, el 76% de las pymes que cuentan con un ciberseguro confirma que su póliza incluye expresamente cobertura frente a riesgos e incidentes de ciberseguridad relacionados con el uso de la inteligencia artificial (IA). Este dato refleja la progresiva incorporación de los riesgos asociados a esta tecnología al ámbito de la protección aseguradora.
Por su parte, el 10% de las organizaciones aseguradas se encuentra evaluando o tiene previsto incorporar este tipo de cobertura a corto plazo. En cambio, el 11% reconoce que su póliza actual no contempla expresamente los riesgos relacionados con la IA, y un 3% desconoce si dispone de esta protección.
Pandora FMS analiza el caso PHP
Prácticamente más del 75% de páginas webs de todo el mundo se han visto afectadas por un fallo de seguridad en PHP, el leguaje que se suele utilizar para desarrollar sitios webs con WordPress y otras. Una situación que ha puesto en alerta a los principales servicios de inteligencia del mundo y que ha obligado a varios gobiernos a cerrar sus páginas temporalmente para evitar males mayores. Según expertos españoles, “la pregunta no es cómo evitar la próxima vulnerabilidad, sino cuánto se tarda en responder a ella”.
Las dos vulnerabilidades críticas identificadas como CVE-2026-109618 y CVE-2026-109619 y conocidas como PHP2Shell permitían a un atacante ejecutar código en un servidor web sin necesidad de credenciales. Horas después PHP lanzó los parches para solventar la crisis, pero firmas de seguridad como watchTowr ya han detectado intentos de explotación.
Según indica Sancho Lerena, CEO de la tecnológica española Pandora FMS y experto en gestión IT y seguridad, “este caso no es una excepción, es un anticipo de lo que viene”. “La automatización con IA reduce a minutos el tiempo entre que se conoce una vulnerabilidad y se explota de forma masiva. Preguntarse cómo evitarlo ya no sirve, porque no se puede evitar. La pregunta correcta es cómo lidiar con ello, cuánto se tarda en saber qué sistema hay afectados y cuánto se tarda en parchearlos”.
Durante todo el tiempo que se esperó a las actualizaciones de seguridad, gran parte de las páginas webs del mundo estuvieron expuestas. De ahí que gobiernos como el de Países Bajos, Francia o Alemania hayan realizado ‘apagones’ en sus sitios oficiales con el objetivo de prevenir cualquier intrusión. Y es justo el alcance lo que convierte este caso en un problema de infraestructura.
PHP está presente en más del 70% de los sitios web cuyo lenguaje de servidor es identificable, según W3Techs. Solo WordPress, que funciona sobre PHP, da servicio al 42,6% de todas las webs del mundo. Las estimaciones sitúan el número de dominios con WordPress entre 450 y 520 millones, a los que se suman millones de tiendas online construidas con otras plataformas PHP. No todos están activos ni todos son vulnerables, pero el volumen de sistemas accesibles públicamente desde internet es enorme.
Además, el fallo está en el propio intérprete de PHP, concretamente en el procesamiento de las peticiones antes de que la aplicación entre en juego. Esto se traduce en que los plugins de seguridad o cortafuegos de aplicación no bastan. Solo sirve actualizar PHP, porque las versiones 8.1 y anteriores no tendrán corrección oficial y han dejado de recibir soporte.
Según Lerena, la capacidad de respuesta depende de un trabajo previo que muchas organizaciones no han hecho: saber qué servidores ejecutan PHP, en qué versión, de dónde procede cada instalación y cuáles están expuestos a Internet. "No se puede proteger lo que no se sabe que se tiene. Webs olvidadas, entornos de pruebas, herramientas internas en un subdominio o software de terceros que lleva PHP dentro: ahí es donde entra el atacante".
Recomendaciones:
- 1. Inventariar. Identificar todos los sistemas que ejecutan PHP, incluido el que viene integrado en software de terceros, y su versión.
- 2. Priorizar. Parchear primero los sistemas expuestos a Internet: actualizar a PHP8.5.12, 8.4.27, 8.3.36 o 8.2.35, o al paquete corregido del proveedor.
- 3. Verificar. Reiniciar los servicios para que carguen la nueva versión y comprobar que efectivamente la están usando.
- 4. Aislar lo que no se puede parchear. Las versiones fuera de soporte deben retirarse de internet o protegerse hasta su migración.
- 5. Revisar. Buscar indicios de intrusión desde el 20 de octubre.
- 6. Supervisar de forma continua. Mantener un inventario actualizado y monitorizado para que la próxima vez la respuesta se mida en horas, no en semanas.