La inactividad es lo que más preocupa a la empresa tras un ciberataque
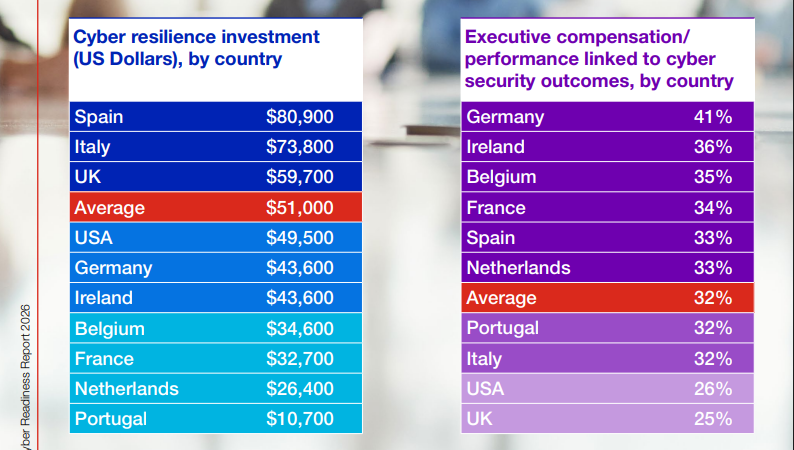
La digitalización, unida a la facilidad de acceso y el creciente uso de herramientas basadas en inteligencia artificial (IA) para ejecutar ciberataques, sigue marcando de manera notable la actividad delictiva en este ámbito. Sin embargo, el panorama general en España arroja un cambio de tendencia: la frecuencia de los ataques tradicionales ha bajado. De hecho, en España, solo el 38% de las organizaciones españolas ha experimentado ataques exitosos en 2026 (una notable disminución en comparación con el año anterior), mientras que un destacado 62% registró 0 incidentes, según el Informe de Ciberpreparación 2026, elaborado por Hiscox.
No obstante, aunque parezca una buena noticia que hayan bajado los ciberataques, no hay que bajar la guardia. Al analizar en detalle el volumen de incidentes sufridos en los últimos doce meses, las cifras confirman esta estabilización de la frecuencia. El 35% de las empresas hizo frente a entre uno y diez incidentes, y apenas un 3% sufrió entre once y veinte ataques.
La comparativa interanual es clara: en 2025, el mayor riesgo empresarial se centraba casi en exclusiva en la privacidad, liderando el ranking de preocupaciones que los datos de la empresa se vieran comprometidos (39%) y la incapacidad de proteger los datos delos clientes (37%). Sin embargo, en 2026, la preocupación ha dado un giro radical, dejando de lado la privacidad de los datos para convertirse en un temor puramente operativo y enfocado en la reputación de la marca. Este cambio se evidencia al observar los riesgos empresariales que más preocupan actualmente.
Al elegir sus mayores temores en 2026, el tiempo de inactividad operativo o la interrupción del negocio domina el escenario al ser señalado por la mitad de las empresas. Le sigue el daño reputacional y la pérdida de confianza con un 48%, y el 43% destaca las interrupciones en la cadena de suministro o incidentes derivados de terceros. En este nuevo marco de inquietudes, los riesgos de seguridad introducidos por la IA irrumpen con fuerza y preocupan al 40% de los directivos, superando a los requisitos de cumplimiento normativo (37%), el fraude o delito financiero (29%) y la incertidumbre económica (28%). De manera llamativa, las brechas de datos han caído a la última posición de esta lista, alertando solo al 25% de las organizaciones.
Esta mentalidad orientada a la supervivencia operativa se confirma rotundamente cuando se exige a las compañías destacar su principal riesgo empresarial único. El 16% señala directamente el tiempo de inactividad operativo como su amenaza número uno, seguido en un empate por el daño reputacional (15%) y las interrupciones en la cadena de suministro (15%). Más atrás quedan el cumplimiento normativo y los riesgos vinculados a la IA, ambos con un 13%, relegando a los últimos puestos de urgencia a la incertidumbre económica (10%), el fraude y delito financiero (9%), y las temidas brechas de datos (9%).
El impacto financiero: el coste real de un ataque
Esta preocupación por la interrupción del negocio está directamente vinculada al impacto económico que supone sufrir un incidente, un factor determinante que subraya la necesidad de contar con respaldo asegurador. Según el informe de Hiscox, el 49% de las empresas que sufrieron ataques (49%) asumió un coste económico directo de menos de 10.000€ en 2026. Sin embargo, el impacto puede escalar rápidamente: el 18% enfrentó gastos de entre 10.000 y 25.000€, un 12% de entre 25.000 y 50.000€, y un 8% desembolsó entre 50.000 y 100.000€. Las cifras más severas muestran que un 4%de las organizaciones tuvo costes de entre 100.000 y 250.000€, un 2% entre 250.000 y 500.000r, y otro 4% llegó a sufrir pérdidas de entre 500.000€ y un millón. Ninguna empresa reportó costes superiores al millón€, y tan solo un 1% indicó no haber sufrido un impacto financiero medible.
“La ciberseguridad trasciende la responsabilidad técnica, convirtiéndose en un elemento esencial para la continuidad y el crecimiento de las compañías. Los datos de este año evidencian que las empresas han comprendido que un ciberataque ya no es solo una crisis de privacidad, sino un golpe capaz de paralizar por completo sus operaciones y destruir la confianza que tanto les ha costado construir. Es cierto que el volumen de ataques exitosos se ha reducido, pero esa aparente tregua no debe traducirse en relajación, sino en destinarlos recursos necesarios para blindar la continuidad operativa”, afirma Ana Silva, responsable de Suscripción de Producto Ciber en Hiscox Iberia.