El 17% de las pymes invierte 0€ en ciberseguridad
¿Qué ocurre cuando una de las mayores empresas tecnológicas del planeta deja de funcionar durante unas horas? La respuesta la vivimos hace escasamente unos días: empresas paralizadas, administraciones públicas con problemas para comunicarse, hospitales obligados a reprogramar intervenciones y operadores financieros que volvieron a utilizar el teléfono e incluso el fax para seguir trabajando. La caída global de los servicios de Microsoft 365, iniciada el jueves 12 de noviembre, afectó a herramientas tan habituales como Outlook, Teams, OneDrive y otras aplicaciones utilizadas diariamente por millones de personas. Se registraron cientos de miles de avisos de incidencias en numerosos países y Microsoft necesitó prácticamente 24 horas para restablecer el funcionamiento de sus servicios.
Pero lo verdaderamente preocupante no es cuántos usuarios se quedaron sin correo electrónico, sino hasta qué punto nuestra economía depende de que unos pocos sistemas tecnológicos funcionen sin interrupciones. Los ejemplos son especialmente reveladores. En Reino Unido, algunos centros del sistema público de salud (NHS) tuvieron que reprogramar intervenciones porque sus profesionales no podían comunicarse con normalidad. En Japón, varios ministerios recuperaron los avisos en papel para informar a los periodistas, mientras que Nueva Zelanda suspendió temporalmente la tramitación de visados.
Pero quizá uno de los casos más sorprendentes lo encontramos en los mercados financieros. Operadores de distintos centros financieros internacionales tuvieron que recurrir al teléfono, aplicaciones alternativas de mensajería e incluso al fax para continuar trabajando. Algunas entidades sufrieron retrasos en las comunicaciones y en la confirmación de operaciones, mientras que determinadas compañías se vieron obligadas a modificar sus calendarios de publicación de resultados.
Es difícil encontrar una imagen más ilustrativa de nuestra vulnerabilidad: en plena revolución de la inteligencia artificial, algunas de las instituciones más sofisticadas del planeta tuvieron que recuperar herramientas de hace décadas para poder seguir funcionando. Y lo más llamativo es que no existen indicios de que el origen fuese un ciberataque.
Según las explicaciones técnicas de Microsoft, el problema estuvo relacionado con un defecto introducido meses atrás en sus sistemas que había permanecido oculto. Una modificación posterior en la red desencadenó una sobrecarga que terminó provocando fallos en cascada. Un problema aparentemente menor, que llevaba tiempo sin manifestarse, acabó generando una interrupción mundial cuya resolución resultó mucho más complicada de lo previsto.
"Hemos construido una economía extraordinariamente eficiente gracias a la digitalización, pero también cada vez más vulnerable a los fallos de unas pocas infraestructuras", alerta Pablo Gil en The Trader.
Durante décadas, las empresas invertían en sus propios servidores, sistemas informáticos y centros de datos. Hoy buena parte de esa infraestructura se ha trasladado a la nube, donde gigantes como Microsoft, Amazon y Google concentran una parte muy importante de los servicios digitales que utilizan empresas y administraciones de todo el mundo. El cambio tiene enormes ventajas. Reduce costes, facilita el acceso a tecnologías avanzadas y permite que pequeñas empresas utilicen herramientas que antes estaban reservadas a las grandes multinacionales. Pero también genera un riesgo que muchas veces infravaloramos: la concentración.Cuando miles de compañías dependen de un mismo proveedor, un fallo aparentemente localizado puede convertirse en un problema sistémico.
Cada empresa toma sus decisiones pensando en su propia eficiencia, pero nadie está valorando adecuadamente el riesgo que todas esas decisiones generan cuando se acumulan. Lo que individualmente parece una decisión empresarial perfectamente razonable puede terminar convirtiéndose en una vulnerabilidad para el conjunto de la economía. Y no estamos ante un episodio aislado. En 2024, una actualización defectuosa de CrowdStrike provocó interrupciones informáticas en todo el mundo, afectando incluso al tráfico aéreo y causando pérdidas multimillonarias. En 2025, una importante caída de Amazon Web Services dejó fuera de servicio numerosos servicios digitales durante horas. Tres episodios diferentes que apuntan hacia un mismo problema: estamos concentrando una parte creciente de nuestra actividad económica en infraestructuras tecnológicas cuyo fallo puede desencadenar consecuencias globales.
Además, estamos entrando en una nueva fase de esta dependencia con la expansión de la inteligencia artificial (IA). Cada vez más compañías están delegando procesos administrativos, análisis de información, atención al cliente e incluso decisiones operativas en sistemas automatizados conectados a grandes plataformas tecnológicas. Eso significa que la dependencia digital no solo está aumentando, sino que empieza a extenderse a funciones que antes podían seguir desarrollándose sin conexión permanente a servicios externos.
Desde una perspectiva económica, el problema es especialmente relevante porque la eficiencia y la seguridad no siempre avanzan en la misma dirección. Durante años hemos reducido costes eliminando sistemas duplicados, infraestructuras propias y procedimientos manuales. Pero esas redundancias, que parecían innecesarias cuando todo funcionaba correctamente, eran precisamente las que nos protegían cuando algo fallaba. Y aquí surge una pregunta incómoda: ¿cuánto estamos dispuestos a pagar por disponer de sistemas alternativos que probablemente no utilizaremos casi nunca, pero que pueden resultar imprescindibles cuando falle nuestra infraestructura principal?
"No creo que la solución sea renunciar a la digitalización. Sería absurdo. Pero sí deberíamos preguntarnos si empresas, gobiernos y organismos estratégicos están invirtiendo lo suficiente en sistemas de respaldo y planes de continuidad que permitan seguir funcionando cuando la tecnología falla. Porque una cosa es ahorrar costes eliminando duplicidades innecesarias y otra muy distinta es eliminar las defensas que necesitamos para afrontar una crisis", opina este experto.
"Estamos construyendo un mundo cada vez más conectado, automatizado y dependiente de la tecnología, pero no necesariamente más resistente. Hemos aprendido a medir los beneficios de la digitalización en términos de productividad y reducción de costes, pero quizá estamos prestando demasiado poca atención al precio de esa dependencia. La caída de Microsoft ya se ha solucionado, pero la vulnerabilidad que ha dejado al descubierto sigue ahí. Y creo que deberíamos empezar a entender que la seguridad y la capacidad de seguir funcionando cuando algo falla no son gastos innecesarios, sino inversiones imprescindibles. Porque el verdadero riesgo no es que la tecnología falle alguna vez. Eso es inevitable. El verdadero riesgo es haber construido una economía que no se puede permitir que falle", concluye Pablo Gil.
Hiscox: el 26% de las pymes frena su crecimiento tras un ciberataque
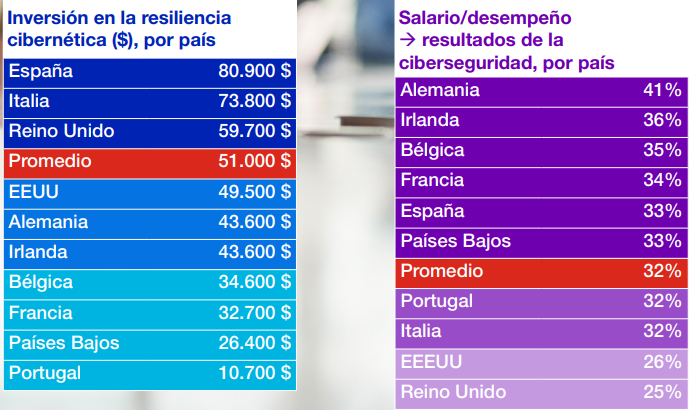
Los ciberataques se han convertido en un riesgo que compromete la competitividad, la estabilidad financiera y las perspectivas de crecimiento empresarial. De hecho, el 26% de las pymes españolas que ha sufrido un incidente de ciberseguridad se ha visto obligado a retrasar sus planes de crecimiento, expansión o puesta en marcha de nuevas iniciativas, según la última edición del Informe de Ciberpreparación 2026 de la aseguradora Hiscox.
Las repercusiones de estos incidentes alcanzan otras áreas fundamentales para la viabilidad y el desarrollo del negocio. El incremento de los costes de personal y la contratación de consultores externos constituye la consecuencia más frecuente, señalada por el 30% de las organizaciones afectadas. A ello se suma el deterioro de su posición financiera: el 27% reconoce haber sufrido un impacto negativo en su valoración empresarial o calificación crediticia, mientras que un 25% ha experimentado restricciones en el acceso a capital o financiación bancaria.En paralelo, un 25% de las pymes declara haber perdido oportunidades de negocio o acuerdos comerciales estratégicos, mientras que otro 25% se ha visto obligado a retrasar la adopción de inteligencia artificial y otras tecnologías, comprometiendo así su capacidad para innovar y adaptarse a las nuevas exigencias del mercado.
Estas consecuencias terminan trasladándose también a las decisiones de inversión y empleo. El 22% de las organizaciones reduce o aplaza proyectos de inversión previstos, mientras que un 17% recurre a recortes de plantilla o despidos para hacer frente a las pérdidas derivadas de los incidentes.
Finalmente, se suma el impacto directo sobre la continuidad del negocio. Según el informe, el 53% de las pymes que sufre un incidente de ciberseguridad registra interrupciones de su actividad de entre uno y siete días. Un 20% experimenta apagones severos de 4 a 7 días, otro 20% permanece paralizado entre 1 y 2 días, y un 13% afronta bloqueos de 2 a 3 días. En contraposición, el 45% consigue contener la crisis operativa en menos de una jornada laboral, restableciendo sus operaciones en un margen de 1 a 23 horas.
En lo que respecta a la factura directa de los ataques durante los últimos doce meses, el 49% de las pymes sitúa el impacto económico por debajo de los 10.000€. Un 18% declara desembolsos de entre 10.000 y 25.000, un 12% entre 25.000 y 50.000€, y un 8% entre 50.000 y 100.000. En los tramos más elevados, un 4% ha tenido que hacer frente a costes de entre medio millón y un millón, otro 4% cifra las pérdidas entre 100.000 y 250.000€, y un 2% entre 250.000 y 500.000. Por su parte, apenas un 1% afirma no haber registrado un impacto financiero medible.
Pese a la severidad de las consecuencias, la inversión destinada a reforzar la ciberresiliencia continúa siendo limitada en una parte significativa del tejido empresarial. El 47% de las organizaciones invierte menos de 10.000 euros al año en ciberresiliencia y un 17% admite no realizar ninguna inversión en la actualidad. El 11% destina entre 10.000 y 25.000€ anuales, el 8% entre 50.000 y 100.000, el 7% entre 100.000 y 250.000, el 5% entre 25.000 y 50.000, el 2% entre 250.000 y 500.000, y solo un 3% supera el medio millón€ anuales en medidas preventivas.
Pandora FMS: un asunto inexistente en la campaña electoral
La campaña electoral ha puesto en el foco diferentes temas como pensiones, vivienda o sanidad, pero no está está dando protagonismo a otros aspectos fundamentales como la ciberseguridad o la soberanía IT. “Hoy esto forma parte no solo de la economía de cada país, sino también del ámbito de la Defensa y del desarrollo de cualquier mercado. Estas elecciones llegan en un contexto en el que ya se ha podido comprobar hasta qué punto la ciberseguridad afecta a la economía, los servicios públicos y la defensa. La llegada de la IA y su uso por los ciberdelincuentes ha hecho estragos en países de nuestro entorno. Es importante que los políticos también pongan sobre la mesa sus propuestas para garantizar un entorno digital seguro en España”, opina Sancho Lerena, CEO de la tecnológica española Pandora FMS.
“Los fallos de ciberseguridad ya dejaron hace unas semanas varios supermercados sin alimentos congelados en países de Europa como Francia. También se ha visto cómo afecta al sector de la salud intentando alterar incluso la temperatura de cámaras que almacenaban plasma en bancos de sangre franceses. Igualmente, se ha comprobado su importancia para sostener las transacciones en el mercado financiero o la conexión de telecomunicaciones y medios de transporte”, destaca este experto.
Además de la ciberseguridad, la soberanía IT es el gran ausente de esta campaña electoral. Tanto España como el resto de Europa tienen una notable dependencia tecnológica de potencias como EEUU y China. Y, pese a los diferentes proyectos europeos para reforzar el cloud, la IA, los semiconductores y el software propio, los principales proveedores de las empresas y administraciones siguen siendo extranjeros.“Esto nos afecta a todos. Depender de EEUU o China ya influye en el resto de políticas que se quieran hacer, porque si cualquier día quieren cortarnos un servicio, pueden. Pero, igualmente, si en algún momento se caen esos servicios por razones técnicas o geopolíticas, Europa y España se verían afectadas como daño colateral. La soberanía IT es muy importante y nadie la comenta”, detalla Lerena.
Este experto pone de relieve la importancia de simplificar procedimientos y potenciar proyectos españoles vinculados con la tecnología: "en EEUU existen muchas más barreras y condiciones para contratar empresas extranjeras desde organismos públicos, incluida la NASA. En Europa seguimos sin utilizar la contratación pública con la misma lógica estratégica”.
Game, ciberatacada en plena venta del GTA VI
Por otra parte, Game, referencia por su potencial en el sector de los videojuegos, ha confirmado un incidente de seguridad que se detectó la semana del 9 de noviembre. Varios días después, la empresa ha alertado a sus usuarios. El acceso no autorizado de ciberdelincuentes se ha producido en plena campaña comercial del GTA VI, un lanzamiento histórico en el mundo de los videojuegos y que ha generado millones€ en compras en todo el mundo.
Según el comunicado enviado a los clientes por la compañía, han detectado “un acceso no autorizado” a sus sistemas “que ha podido comprometer determinados datos asociados a cuentas de clientes” como por ejemplo “número de cliente, teléfono, dirección de correo electrónico e histórico de pedidos”. Sin embargo, según “las comprobaciones técnicas realizadas, las contraseñas no se han visto comprometidas” y tampoco “se han visto vulnerados datos de medios de pago” ya que Game utiliza pasarelas bancarias seguras, sin almacenamiento de esa información.
“Un incidente de estas características, justo en la fecha en la que se produce con un pico de usuarios interesados y en plena campaña para captar clientes y potenciar ventas por el GTA VI, es importante”, explica Sancho Lerena. “Es importante que las compañías tengan un sistema de seguridad lo suficientemente robusto para evitar estos fallos en momentos tan importantes. Pero también es fundamental contar con una monitorización 24/7 de tu estructura IT para detectar situaciones como esta lo antes posible, activar rápidamente los planes de contingencia y poder comunicar a tus clientes cuáles son los pasos a seguir”, añade.
El comunicado llegó a algunos clientes el 18 de noviembre por la tarde-noche y el incidente se detectó la semana del 9 de noviembre. Algunos usuarios alertaron en redes sociales de esta problemática entre el 12 y 13 de noviembre. “Cuando se produce un ciberataque hay un golpe no solo al funcionamiento de la empresa y a su seguridad, también a su imagen y a la confianza que tienen sus clientes. Si les adviertes demasiado tarde de las medidas que deben tomar, estás perdiendo credibilidad y estás rompiendo tu vínculo con el usuario”, detalla Lerena.
Desde la compañía han activado los protocolos de seguridad y adoptado medidas “para contener accesos no autorizados, reforzar controles y prevenir nuevas incidencias” sumando la colaboración de “equipos especializados”. Por ello, hay funcionalidades de las cuentas que están restringidas temporalmente. Lo que piden a sus usuarios es cambiar la contraseña y no utilizarla en otras cuentas.
“En España se calcula que el 60% de usuarios usa su misma contraseña en diferentes cuentas, lo que es todo un regalo para ciberatacantes”, incide Lerena. “Hay veces que tras un ciberataque el usuario no se ve perjudicado ni ve cambios, pero esa información luego acaba filtrada en la dark web y con el tiempo puedes recibir otro ciberataque”, concluye este especialista.
Semperis crea una plataforma de prevención sobre agentes IA
Semperis, la empresa especializada en ciberresiliencia y respuesta ante crisis basada en la identidad, ha anunciado hoy el lanzamiento de Lightning, una plataforma integral de seguridad y resiliencia de la identidad diseñada para ayudar a las organizaciones a prevenir, detectar, responder y recuperarse de ataques a la identidad, tanto de origen humano como convencionales.
"En la era de los agentes, los defensores deben replantearse sus sistemas de identidad, ya que estos se convierten en el principal plano de control. Los agentes de IA se mueven a la velocidad de las máquinas por toda la empresa, pero siguen dependiendo de la estructura de identidad para acceder a ella. Lightning proporciona a las organizaciones la visibilidad y el control necesarios para crear, aplicar y supervisar los límites de ejecución de los agentes. Con Lightning, las organizaciones pueden adoptar soluciones de IA que mejoran la productividad, al tiempo que reducen el riesgo de que los agentes de IA pongan en peligro los recursos críticos", explica Mickey Bresman, director ejecutivo de Semperis.
Lightning ofrece a los equipos de seguridad e identidad una forma unificada de evaluar de forma continua la exposición en la IA con agentes, las cargas de trabajo y las identidades humanas; corregir las vías de riesgo hacia los activos privilegiados; detectar cambios e inicios de sesión sospechosos; y tomar medidas para frustrar los ataques y recuperarse de ellos, todo ello desde un mismo flujo de trabajo, con la IA con agentes trabajando a favor de los defensores.
"La identidad ya no es solo la puerta de acceso a la empresa. Es un elemento fundamental del que depende el funcionamiento de la empresa y, cuando falla, gran parte de lo que hay detrás falla con ella", afirma Emanuel Figueroa, analista de investigación sénior de seguridad en gestión de identidades y accesos de IDC. "La resiliencia de la identidad se ha convertido en una prioridad antes incluso de que se haya consolidado como una capacidad. Semperis se centra en la parte que muchos programas aún están desarrollando: revertir los cambios arriesgados en los directorios y recuperar Active Directory, Entra ID y Okta cuando falla la prevención", añade.
Lightning ayuda a las organizaciones a pasar de unos datos fragmentados sobre la seguridad de las identidades a una visión consolidada, actualizada continuamente y priorizada según el riesgo del entramado de identidades, lo que les permite pasar de la detección a la acción sin tener que cambiar de herramienta.
Escalable hasta los entornos multitenant y multibosque más grandes, Semperis Lightning ayuda a las empresas a:
- Evaluar de forma continua los riesgos de exposición en Active Directory, Microsoft Entra ID y Okta.Con un catálogo cada vez más amplio de más de 300 indicadores de seguridad, Lightning analiza continuamente la infraestructura de identidades en busca de riesgos de exposición en identidades humanas y no humanas, puntúa los resultados y ofrece un único flujo de trabajo para clasificarlos y tomar medidas al respecto.
- Analizar las vías de ataque de riesgo hacia los activos críticos. El gráfico de identidades en tiempo real de Lightning mapea las relaciones y las vías de ataque hacia los administradores de dominio, las cuentas con privilegios y otros activos, y ofrece orientación sobre medidas correctivas priorizadas según el riesgo para acelerar la respuesta.
- Crear un inventario consultable de identidades humanas, no humanas y de agentes, con visibilidad e inteligencia sobre las mismas. Lightning mantiene un único inventario de todas las identidades del entorno, ofrece una visión específica de las vías de ataque que conducen a los activos críticos y permite la detección automática de identidades no humanas y de agentes.
- Detectar actividades sospechosas en Active Directory y Entra ID con plantillas de reglas integradas y asistencia generativa, incluidas las de inicio de sesión mediante Kerberos y NTLM.
"Los equipos de seguridad no necesitan otra lista simple de hallazgos sobre identidades, sino contexto que les indique qué puede llegar realmente al plano de control de identidades, qué ha cambiado y qué pasos deben seguir a continuación», afirma Alex Weinert, director de producto de Semperis. "Lightning reúne en una plataforma común la evaluación del estado de seguridad, la visibilidad de las identidades, el análisis de las vías de ataque, la detección de cambios y la corrección. Ese contexto interconectado es especialmente importante, ya que las identidades de agente introducen nuevas relaciones y nuevas formas de acceder a los sistemas con privilegios", subraya.